
Sicherheits-Checks- und Audits
Bevor Sie in neue Schutzmaßnahmen investieren, sollten Sie wissen, wo Ihre tatsächlichen Schwachstellen liegen. Eine externe Prüfung durch erfahrene Sicherheitsexpertinnen und -experten liefert Ihnen eine realistische Lagebeschreibung.
Wie sicher ist Ihre IT wirklich?
Schwachstellen bleiben häufig unentdeckt, bis sie zum Sicherheitsrisiko werden. Mit gezielten Sicherheits-Checks und Audits prüfen wir Ihre IT-Infrastruktur, identifizieren mögliche Schwachstellen und zeigen Ihnen konkret, wo Handlungsbedarf besteht.
Ob IT-Sicherheitsprüfung, Penetrationstest, Schwachstellenscan oder Microsoft 365 Security Assessment – Sie erhalten eine fundierte Bewertung Ihres aktuellen Sicherheitsniveaus und konkrete Empfehlungen für die nächsten Schritte.
Sie möchten wissen, wo Ihr Unternehmen steht? Sprechen Sie mit unseren IT-Security-Experten.
Überprüfung des bestehenden Sicherheitsniveaus
IT-Sicherheitsprüfungen, Penetrationstests und Schwachstellenscans
Möchten Sie wissen, inwiefern Ihre IT-Systeme einem gezielten Angriff standhalten würden? Mit unseren IT-Sicherheitsprüfungen erhalten Sie eine fundierte Antwort – und konkrete Handlungsempfehlungen, die sich direkt in Maßnahmen übersetzen lassen.
Wir prüfen Ihre IT-Dokumentation, Ihren Notfallplan und vorhandene Sicherheitskonzepte. Mit gezielten Penetrationstests (Black Box, Grey Box oder White Box) simulieren wir reale Angriffe auf Ihre Systeme:
- Prüfung von Netzwerk, Servern, Anwendungen und Clients
- Ausnutzung bekannter Schwachstellen und Trojaner-Simulationen
- Automatisierte Schwachstellenscans von Netzwerken, Systemen und Anwendungen
- Priorisierte Ergebnisberichte mit konkreten Handlungsempfehlungen
Microsoft 365 Security Assessment
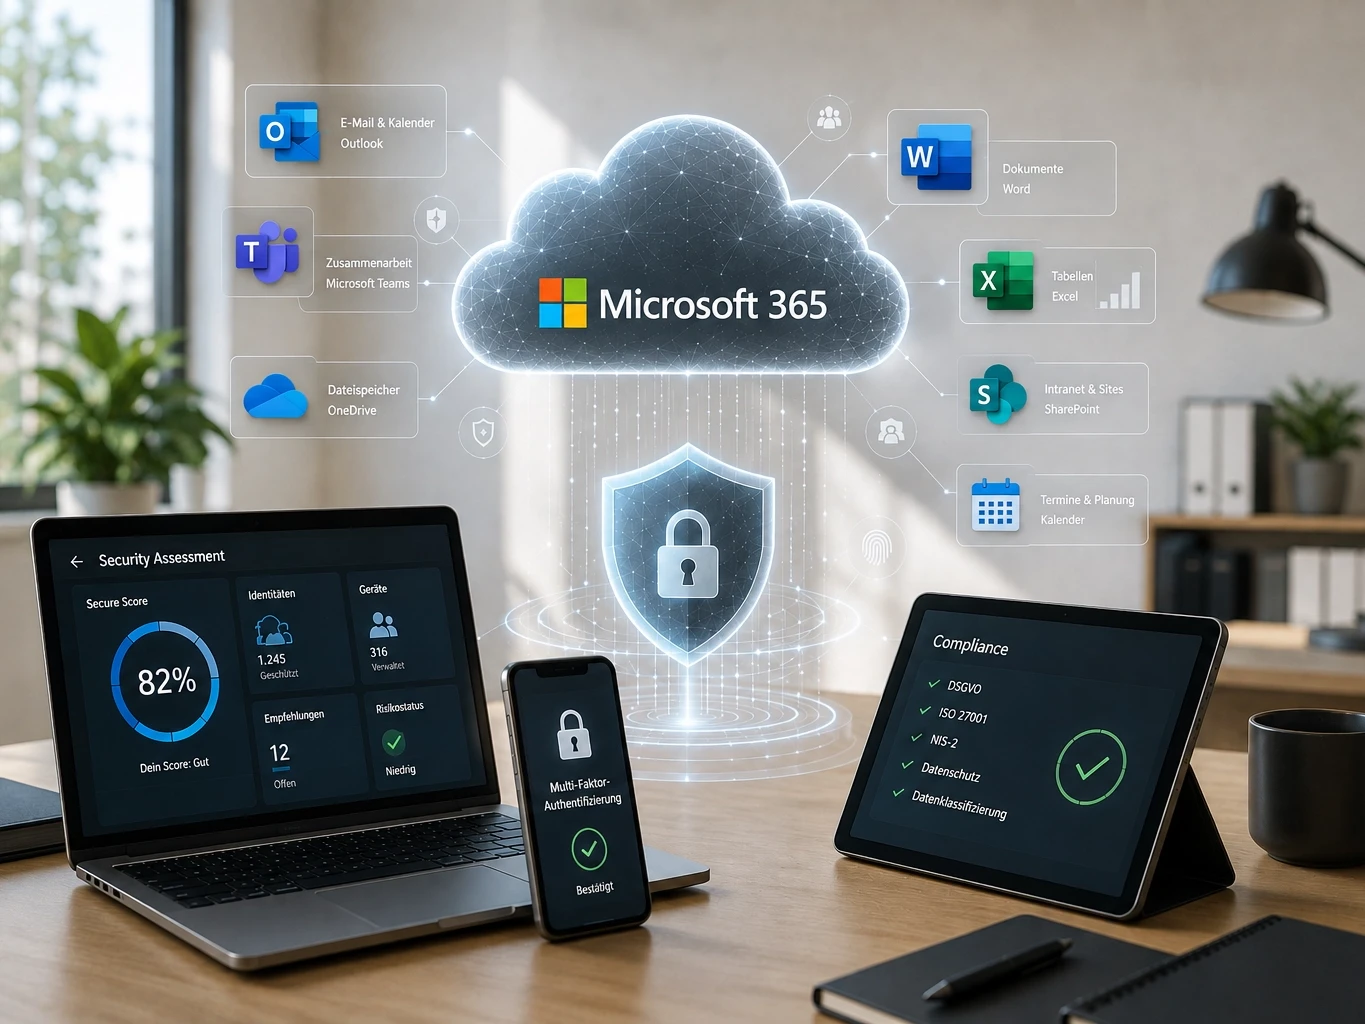
Microsoft 365 ist in vielen Unternehmen das Herzstück der IT-Umgebung – und gleichzeitig ein häufiges Angriffsziel. Fehlkonfigurationen in Teams, SharePoint oder Exchange Online sind oft unsichtbar, können aber weitreichende Folgen haben.
Mit unserem M365 Security Assessment prüfen und optimieren wir Ihre gesamte Microsoft-365-Umgebung:
- Analyse von Berechtigungen, Zugriffsrechten und externen Freigaben
- Prüfung der Konfiguration von Teams, SharePoint, OneDrive und Exchange Online
- Identifikation kritischer Sicherheitslücken und Fehlkonfigurationen
- Konkrete Empfehlungen zur Härtung Ihrer M365-Umgebung
- Umsetzung der identifizierten Maßnahmen

Nach DIN SPEC 27076 qualifizierter IT-Dienstleister
Viele kleine und mittlere Unternehmen (KMU) wollen Ihre IT-Sicherheit verbessern, wissen jedoch oft nicht, wo sie konkret ansetzen sollten. Hier hilft der „CyberRisikoCheck“ (CRC), für den K&K Networks vor Kurzem als einer der ersten IT-Dienstleister qualifiziert worden ist. Der CRC basiert auf der DIN SPEC 27076 und wurde u. a. vom Bundesamt für Sicherheit in der Informationstechnik (BSI) speziell für Unternehmen mit bis zu 50 Mitarbeitenden entwickelt.
Anhand eines standardisierten Fragebogens führen die IT-Sicherheitsexperten von K&K Networks mit Ihnen als Geschäftsführer(in) oder IT-Leiter(in) ein ein- bis zweistündiges Interview zur IT-Sicherheit in Ihrem Unternehmen. Als Ergebnis erhalten Sie von uns einen Bericht, der u. a. den individuellen „Security-Score“ Ihres Unternehmens und passende Optimierungsempfehlungen enthält, die nach Dringlichkeit gegliedert sind. Auch Hinweise auf mögliche staatlichen Fördermaßnahmen zur Umsetzung sind hier genannt.
Aller Anfang ist leicht – jetzt Erstgespräch vereinbaren
Wollen Sie mehr über die umfassenden Cyber-Security-Leistungen von K&K Networks für Ihr Unternehmen erfahren? Dann hinterlassen Sie uns bitte kurz Ihre Kontaktdaten. Wir melden uns dann kurzfristig bei Ihnen.
*Pflichtfeld

Andreas Tracz
Geschäftsführer der K&K Networks