
NIS-2 – Ihre Pflichten, unsere Unterstützung
Die NIS-2-Richtlinie hat den Kreis der Unternehmen, die gesetzlich zur Umsetzung von IT-Sicherheitsmaßnahmen verpflichtet sind, erheblich erweitert. Durch die sog. „Lieferkettenverantwortung“ fordern Ihre von NIS-2 betroffenen Kunden unter Umständen, dass auch Sie die NIS-2 Anforderungen erfüllen. NIS-2 betrifft das ganze Unternehmen, nicht nur die IT-Abteilung: Gefordert werden klare Verantwortlichkeiten auf Geschäftsleitungsebene, dokumentierte Sicherheitsmaßnahmen und ein funktionierendes Risikomanagement.
K&K Networks begleitet Sie mit einem praxisorientierten Ansatz bei der Erfüllung der NIS-2 Anforderungen – von der ersten Orientierung bis zur vollständigen Umsetzung. Nutzen Sie vorab die kostenlose BSI-Betroffenheitsprüfung (www.bsi.bund.de), um zu ermitteln, ob Ihr Unternehmen unter die NIS-2-Richtlinie fällt.
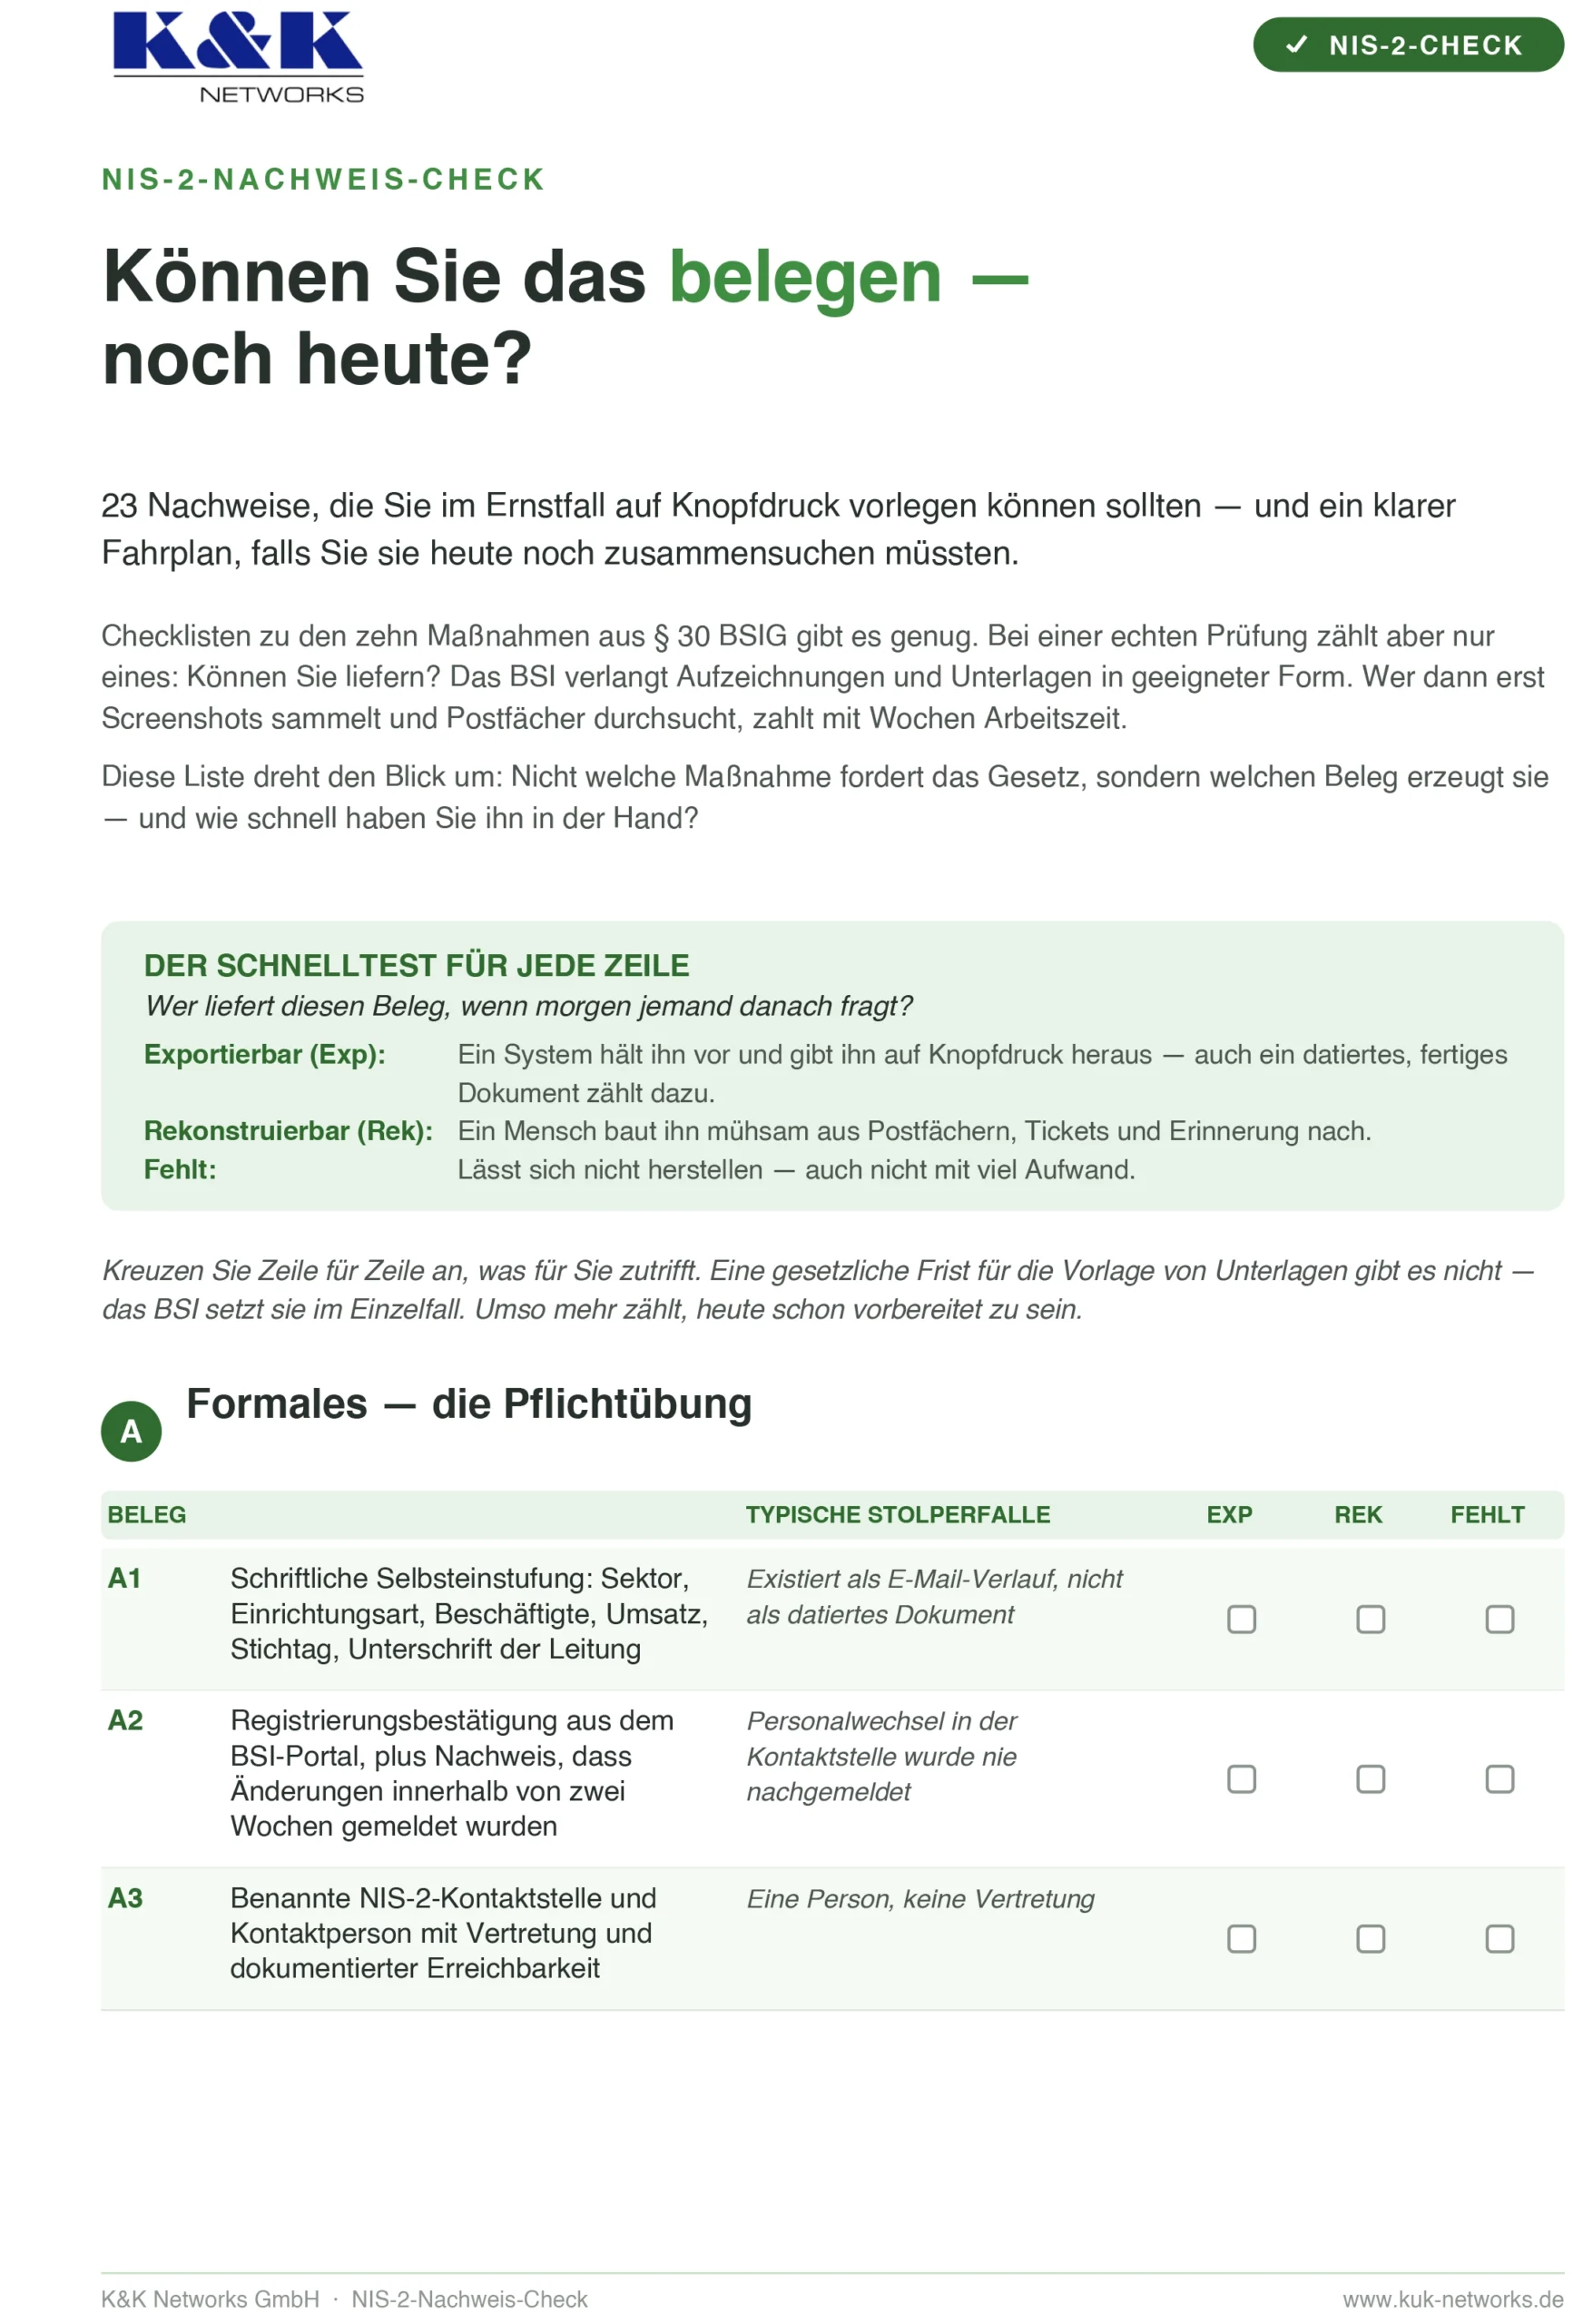
Wie gut ist Ihr Unternehmen auf den NIS-2-Nachweis vorbereitet?
Mit unserem kostenlosen NIS-2-Nachweis-Check prüfen Sie anhand von 23 konkreten Nachweisen, wie gut Ihr Unternehmen bereits auf die NIS-2-Anforderungen vorbereitet ist. Sie erkennen auf einen Blick, welche Nachweise sofort verfügbar sind, welche erst mit Aufwand zusammengestellt werden müssen und wo noch Dokumentationslücken bestehen.
NIS-2-Beratungsprozess
NIS-2: Einführungs-Workshop
Ihr Unternehmen ist von der NIS-2 Richtlinie betroffen, aber Sie wissen noch gar nicht genau, was das konkret bedeutet und was als Nächstes zu tun ist?
Unser Einführungs-Workshop schafft liefert Ihnen die erforderliche Klarheit: in einem kompakten Format, das auf Ihr Unternehmen zugeschnitten ist.
Gemeinsam besprechen wir mit Ihnen folgende Punkte:
- Einordnung der gesetzlichen Anforderungen in die Situation Ihres Unternehmens
- Bewertung Ihrer aktuellen Ausgangssituation
- Identifikation der relevanten Bereiche, Prozesse und Verantwortlichkeiten
- Definition konkreter nächster Schritte und Vorbereitung auf die Gap-Analyse
NIS-2: Gap-Analyse
Sie wissen, dass NIS-2 für Ihr Unternehmen gilt und wollen nun den konkreten Handlungsbedarf ermitteln? Unsere Gap-Analyse liefert Ihnen eine ehrliche Bestandsaufnahme: Was ist bereits gut aufgestellt, was fehlt noch, und was hat welche Priorität?
Wir analysieren systematisch:
- Organisatorische Maßnahmen und Verantwortlichkeiten
- Technische Sicherheitsmaßnahmen im Vergleich zu den BSI-Anforderungen
- Prozesse, Dokumentation und Nachweispflichten
- Risikomanagement und Meldewege bei Sicherheitsvorfällen
Als Ergebnis erhalten Sie:
- Eine strukturierte Bewertung Ihres aktuellen Sicherheitsstands
- Priorisierte Handlungsempfehlungen mit klaren Umsetzungshinweisen
- Einen konkreten Maßnahmenplan als verlässliche Grundlage für die weitere Umsetzung
NIS-2: Management-Schulungen für Geschäftsleitungen
Das BSI-Gesetz verpflichtet Geschäftsführerinnen und Geschäftsführer ausdrücklich, Sicherheitsmaßnahmen aktiv zu überwachen und zu steuern. Diese haften im Zweifel persönlich für mögliche Versäumnisse. Das bedeutet: IT-Sicherheit ist keine reine IT-Aufgabe mehr, sondern Chef- und Chefinnensache.
Unsere halbtägige Schulung vermittelt Ihnen kompakt und praxisnah:
- Ihre persönlichen Verantwortlichkeiten und Haftungsrisiken nach NIS-2
- Organisatorische Anforderungen und Steuerungspflichten
- Konkrete Maßnahmen, die Sie unmittelbar umsetzen können
- Praxisnahe Handlungsempfehlungen aus dem Unternehmensalltag

Nach DIN SPEC 27076 qualifizierter IT-Dienstleister
Viele kleine und mittlere Unternehmen (KMU) wollen Ihre IT-Sicherheit verbessern, wissen jedoch oft nicht, wo sie konkret ansetzen sollten. Hier hilft der „CyberRisikoCheck“ (CRC), für den K&K Networks vor Kurzem als einer der ersten IT-Dienstleister qualifiziert worden ist. Der CRC basiert auf der DIN SPEC 27076 und wurde u. a. vom Bundesamt für Sicherheit in der Informationstechnik (BSI) speziell für Unternehmen mit bis zu 50 Mitarbeitenden entwickelt.
Anhand eines standardisierten Fragebogens führen die IT-Sicherheitsexperten von K&K Networks mit Ihnen als Geschäftsführer(in) oder IT-Leiter(in) ein ein- bis zweistündiges Interview zur IT-Sicherheit in Ihrem Unternehmen. Als Ergebnis erhalten Sie von uns einen Bericht, der u. a. den individuellen „Security-Score“ Ihres Unternehmens und passende Optimierungsempfehlungen enthält, die nach Dringlichkeit gegliedert sind. Auch Hinweise auf mögliche staatlichen Fördermaßnahmen zur Umsetzung sind hier genannt.
Aller Anfang ist leicht – jetzt Erstgespräch vereinbaren
Wollen Sie mehr über die umfassenden Cyber-Security-Leistungen von K&K Networks für Ihr Unternehmen erfahren? Dann hinterlassen Sie uns bitte kurz Ihre Kontaktdaten. Wir melden uns dann kurzfristig bei Ihnen.
*Pflichtfeld

Andreas Tracz
Geschäftsführer der K&K Networks